Tim peneliti keamanan Kaspersky baru saja menemukan ancaman berbahaya yang menyerang para pengguna sistem operasi macOS. Ancaman tersebut berasal dari program jahat MacSync yang telah mengalami transformasi menjadi sangat canggih belakangan ini. Program ini pertama kali muncul beberapa tahun lalu sebagai varian dari kelompok malware bernama stealer AMOS. Pengembang malware ini terus memperbarui kemampuan serangan mereka untuk mencuri kredensial serta aset kripto berharga milik korban.
Terdeteksi pada September 2026, varian baru ini menerapkan rantai infeksi yang jauh lebih rumit daripada sebelumnya. Proses infeksi berawal saat pengguna mengunduh berkas berbahaya yang menyamar sebagai aplikasi biasa di internet secara tidak sengaja. Berkas penipu ini sering kali berkamuflase menjadi aplikasi dompet kripto atau platform untuk berbagi dokumen antar pengguna. Pengunduhan awal tersebut langsung memicu serangkaian tindakan manipulasi sistem yang sangat berbahaya pada perangkat lunak target.
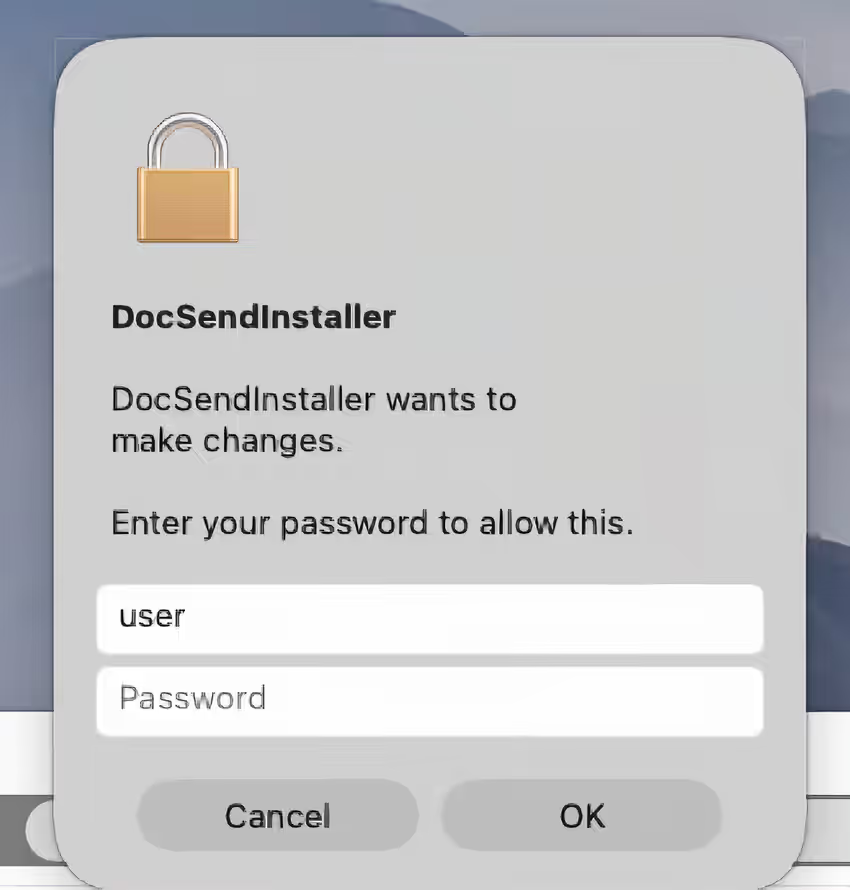
Para pelaku kejahatan siber bahkan menyisipkan tautan unduhan berbahaya ke dalam entri kalender iCloud publik berformat khusus. Serangan yang berhasil akan memasang dua komponen utama MacSync, yakni program pencuri data infostealer serta pintu belakang backdoor. Saat mulai berjalan, komponen pencuri informasi tersebut akan tampil meyakinkan persis seperti aplikasi resmi yang diinginkan oleh pengguna. Aplikasi palsu ini kemudian meminta korban untuk memasukkan kata sandi akun administrator agar bisa memproses instalasi perangkat.
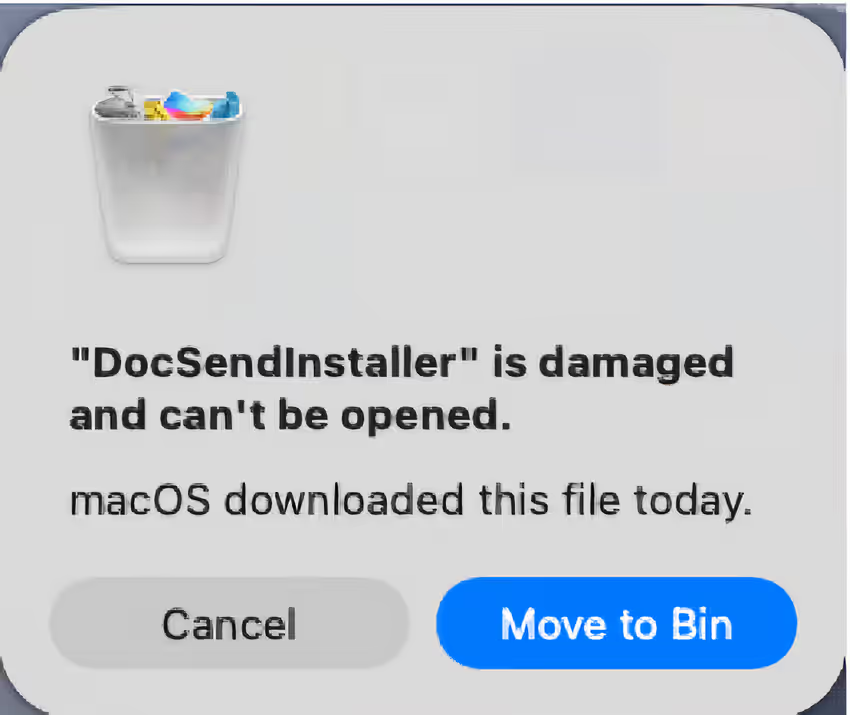
Setelah kata sandi dimasukkan, sistem akan menampilkan notifikasi palsu bahwa aplikasi yang baru diunduh telah rusak. Pengguna lantas disarankan memindahkan aplikasi tersebut ke tempat sampah demi mengalihkan perhatian korban dari aktivitas jahat yang berjalan. Malware ini bekerja di latar belakang mengumpulkan riwayat penelusuran web, data cookie, serta informasi login yang tersimpan. Data dari aplikasi perpesanan Telegram, berkas Keychain, serta kredensial dompet kripto turut disedot oleh malware jahat tersebut.
Tak berhenti di situ, MacSync juga mencatat daftar aplikasi terinstal, spesifikasi perangkat keras, hingga konfigurasi SSH milik pengguna. Komponen pintu belakang atau backdoor dalam paket malware ini bahkan berkamuflase menyerupai aplikasi bawaan Finder yang sah. Peretas menggunakan akses tersembunyi ini untuk menyisipkan ekstensi peramban buatan yang telah dimodifikasi secara jarak jauh tanpa izin. Pengubah ekstensi ini ditujukan untuk mengganti ekstensi dompet kripto asli dengan versi buatan peretas yang berbahaya.
Peretas bahkan dapat mengganti aplikasi dompet kripto Ledger yang asli dengan program klon buatan mereka yang mematikan. Akses backdoor tersebut juga memungkinkan pelaku mencuri berkas sistem tertentu serta menjalankan instruksi kode asing secara sembarangan. Pakar keamanan dari Kaspersky bernama Sergey Puzan menyebutkan bahwa versi terbaru malware MacSync ini membawa banyak pembaruan. Menurut beliau, para penyerang kini semakin aktif mengembangkan teknik rekayasa sosial sebagai pintu masuk awal bagi kejahatan mereka.
Puzan mengimbau agar para pengguna laptop maupun komputer meja selalu waspada saat ingin memasang perangkat lunak baru. Pengguna disarankan untuk senantiasa memastikan bahwa aplikasi yang diunduh berasal dari pihak pengembang resmi yang terpercaya. Kata sandi administrator merupakan benteng kunci untuk melindungi data paling sensitif di dalam seluruh perangkat komputer Anda. Kewaspadaan tinggi sangat diperlukan apabila ada aplikasi asing yang mendadak meminta izin akses administrator tanpa alasan jelas.
Untungnya, sistem keamanan Kaspersky telah terbukti berhasil mendeteksi sekaligus melumpuhkan varian ancaman malware MacSync tersebut. Penanganan ini memberi rasa aman bagi para pengguna yang menggunakan layanan perlindungan dari perusahaan keamanan ternama tersebut. Laporan informasi teknis secara lebih mendalam mengenai malware ini bakal dipublikasikan di situs Securelist dalam beberapa hari.